تستخدم اسم "شام كاش".. إعلانات ممولة تستهدف سرقة أموال السوريين
بينما يتصفح الكثير من السوريين حساباتهم على وسائل التواصل الاجتماعي، ظهرت أمامهم عدد من الإعلانات الممولة، تختلف فيما بينها في الشكل وتتفق في المضمون، إذ تحمل جميعًا شعار محفظة "شام كاش" الإلكترونية، وتَعِد السوريين بدخل يومي مرتفع مقابل أعمال منزلية بسيطة.
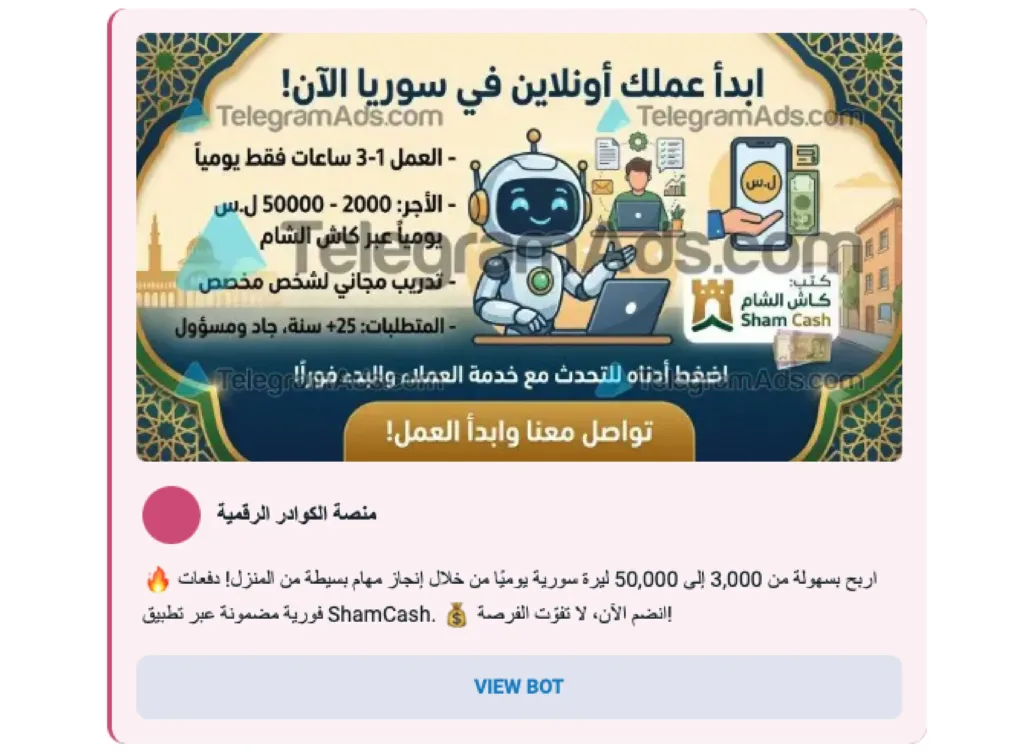
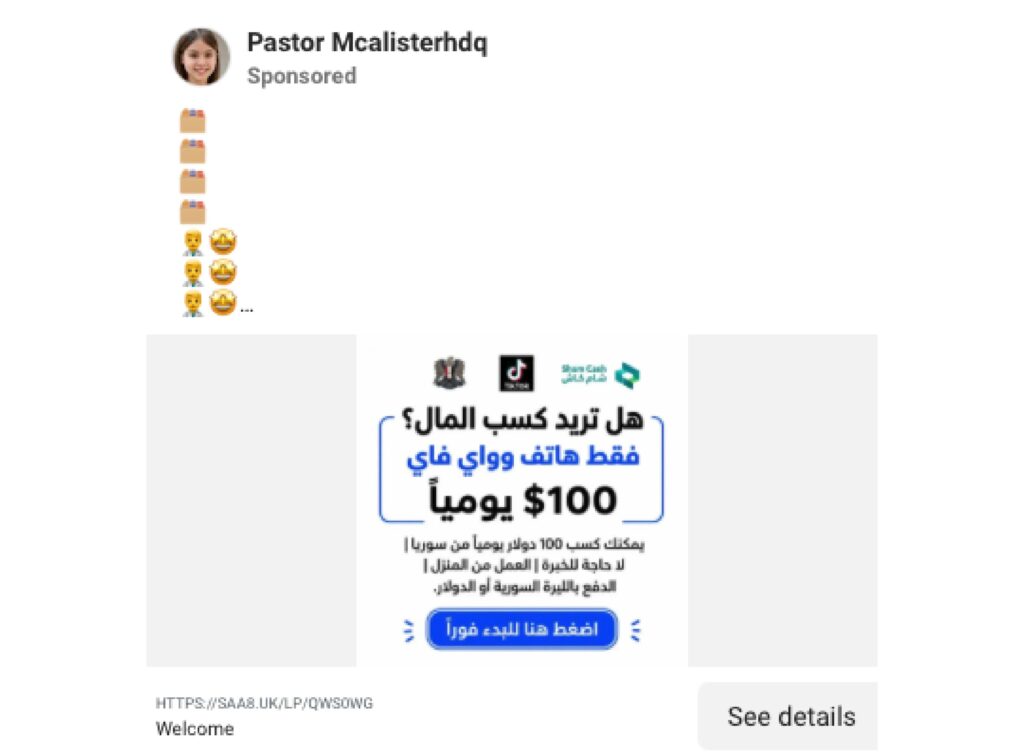
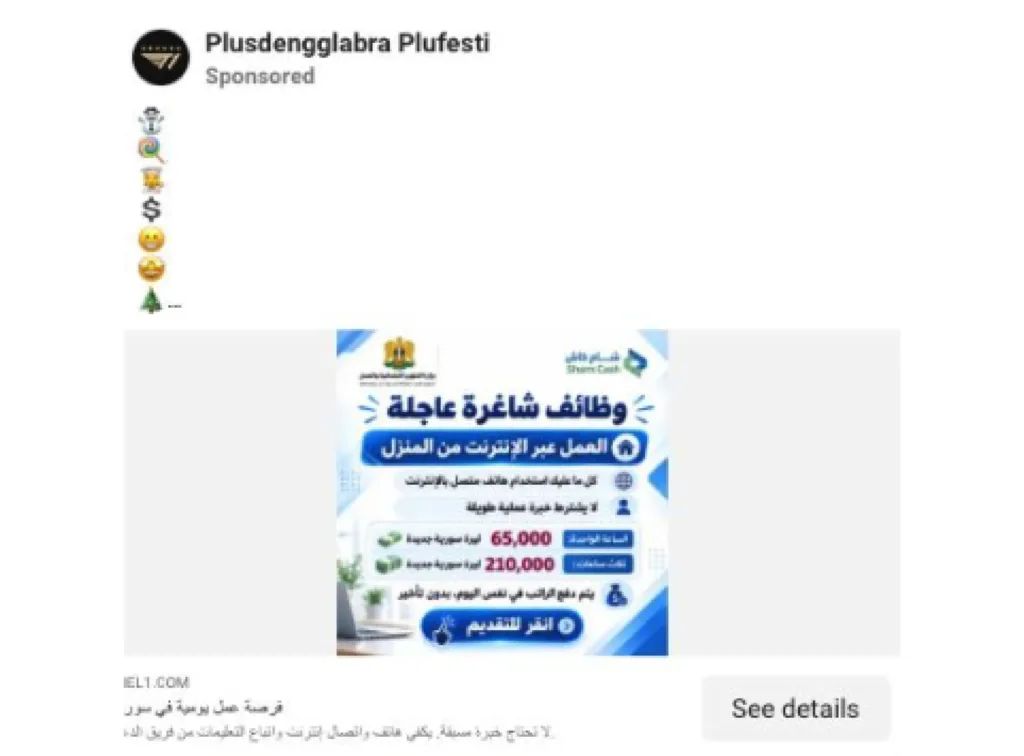
أثار محتوى الإعلانات وطريقة عرضها تساؤلات حول جدية هذه العروض، ما دفع الفريق إلى الشروع في بحث موسع، فحص خلاله أكثر من 10 إعلانات نشطة على كل منصة، الأمر الذي كشف في النهاية أن هذه الإعلانات واجهة لعمليات احتيال منظمة، تعمل على بناء الثقة مع الضحية عبر محادثات خاصة على منصات التواصل الاجتماعي، ثم منحه وعودًا بتحقيق أرباح سريعة، ليُستدرج في النهاية ويرسل الأموال عبر المحفظة الإلكترونية.
كيف تبدأ عملية الاحتيال على "تيليغرام"؟
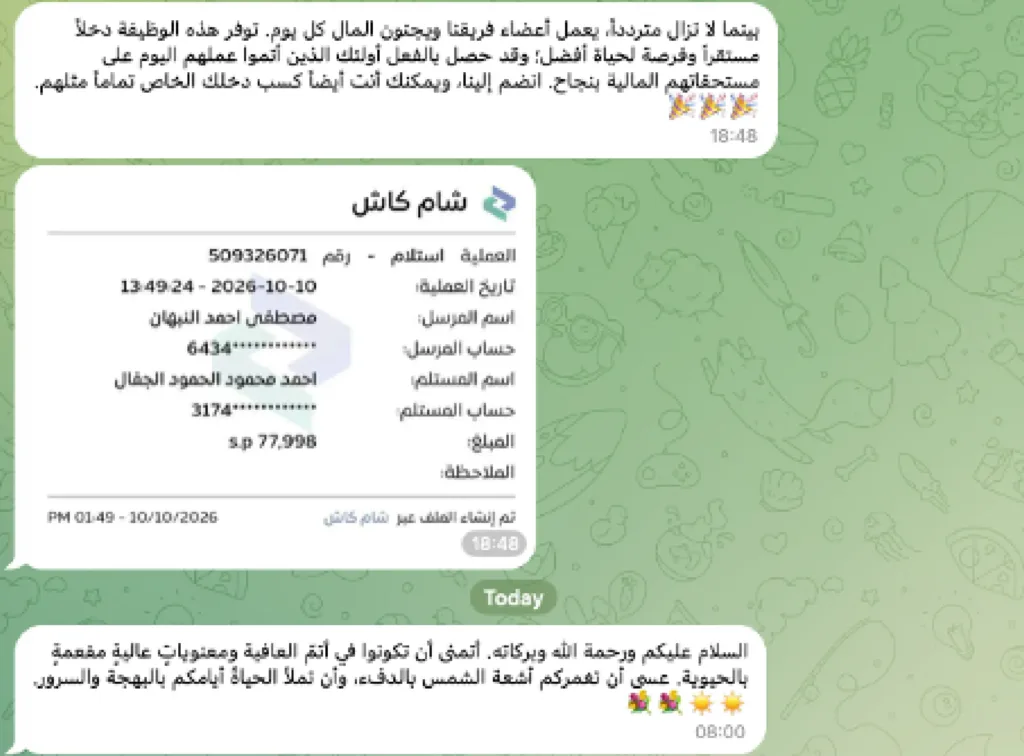
بمجرد النقر على الإعلان المنشور على "تيليغرام"، ينتقل الضحية مباشرة إلى محادثة مع بوت آلي (BOT) على ذات المنصة، يستهلها بالتأكد من إقامة المستخدم داخل سوريا وامتلاكه حسابًا بمحفظة "شام كاش". ويزعم الروبوت أن العمل يقوم على مساعدة المتاجر برفع المبيعات مقابل عمولات تتراوح بين 20% و300%، في رسائل ركيكة الصياغة، تخلط الأرقام العربية والهندية، وتخلو من أي عقود أو هوية حقيقية للشركة المشغلة.
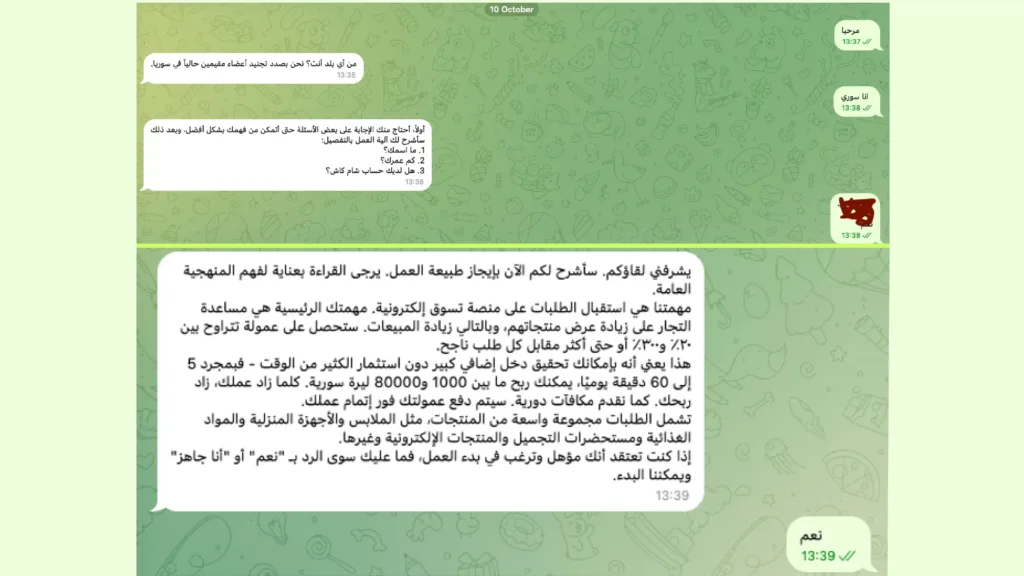
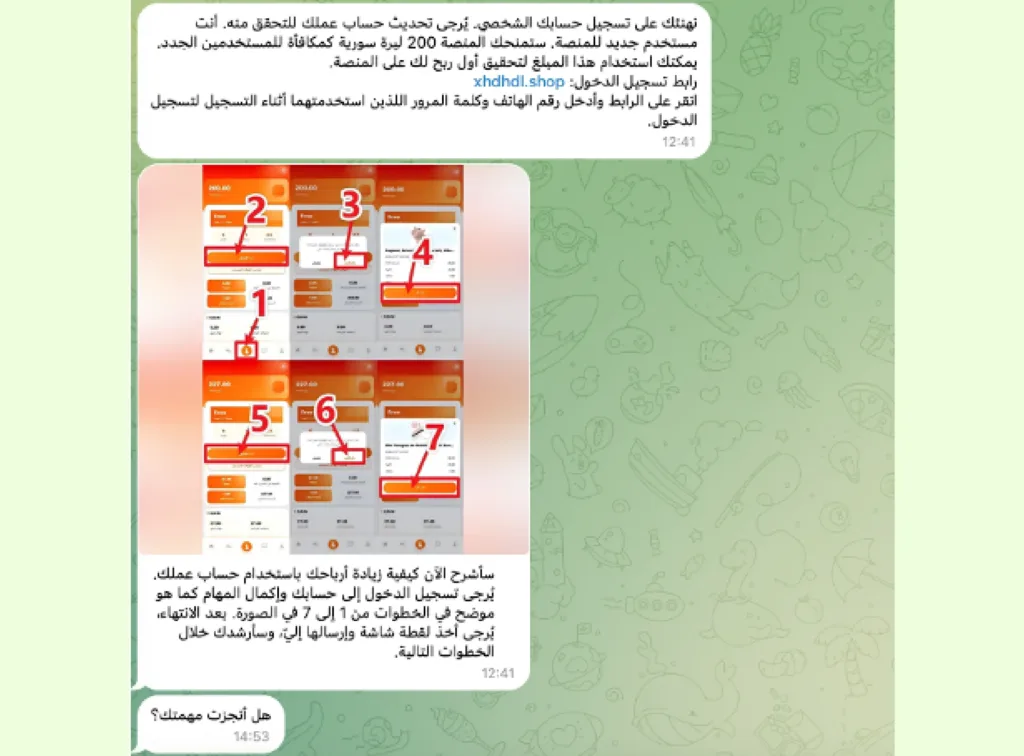
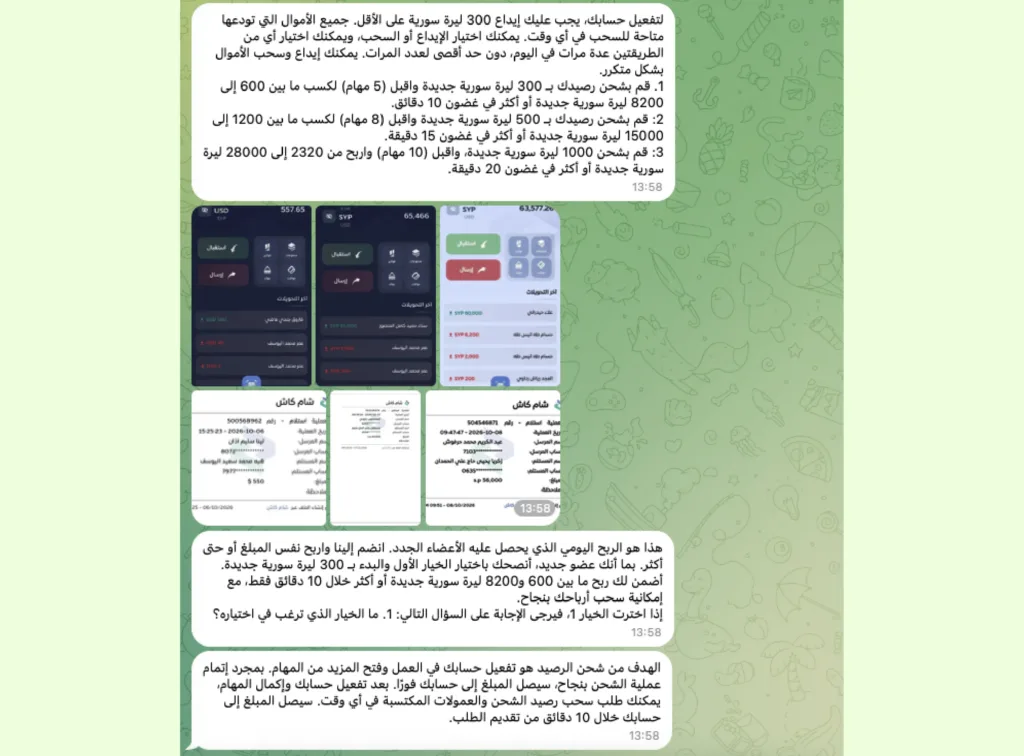
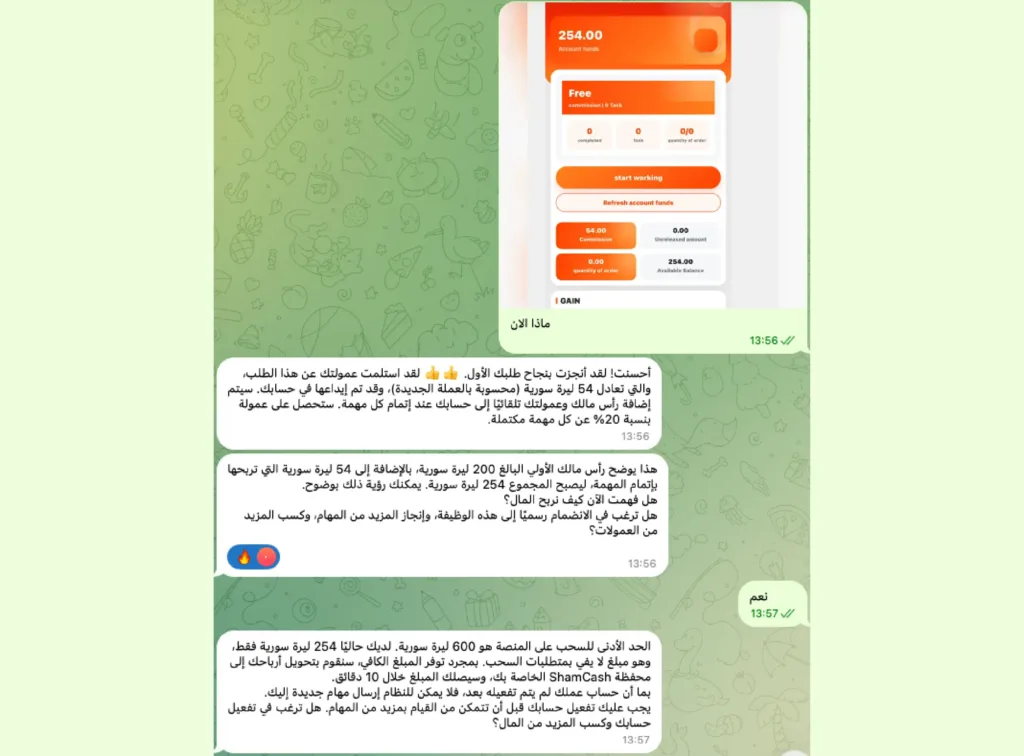
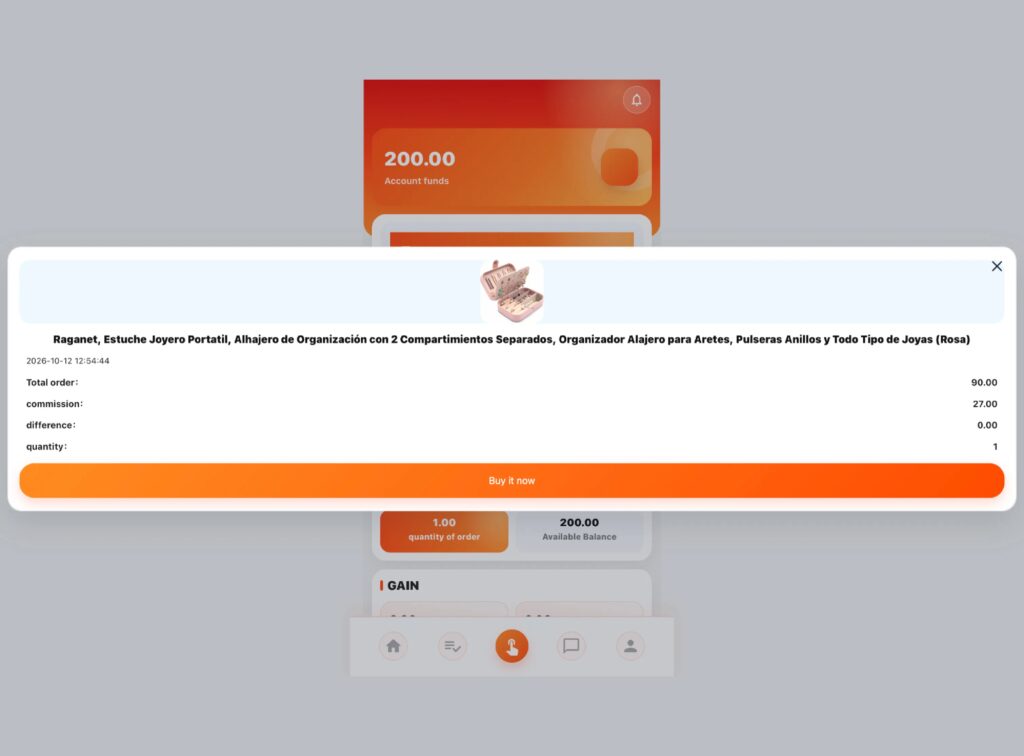
وبعد التقدم في المحادثة، يزوّد الروبوت المستخدم برابط خارجي مثل: (xhdhdl.shop) ورمز دعوة إلزامي مثل: (oNc***)، لفتح حساب واستلام منحة ترحيبية من المنصة قدرها 200 ليرة سورية. وعقب فتح الحساب، تعرض المنصة مهمة شراء صورية ترفع رصيد المستخدم إلى 254 ليرة، معلومة بإيصالات تحويل مالية مفبركة. وعند طلب سحب المبلغ، ترفض المنصة بدعوى أن الحد الأدنى 600 ليرة، وتشترط إيداعًا حقيقيًا يبدأ من 300 ليرة لتفعيل الحساب.
ما نتائج الفحص الآلي؟
أخضع الفريق الموقع الذي يحيل إليه الرابط (xhdhdl.shop) لفحص تقني عبر أداة التحليل الجنائي الرقمي (Hybrid Analysis). وصنفت الأداة النطاق بأنه "مشبوه" بدرجة خطورة بلغت 35 من 100.
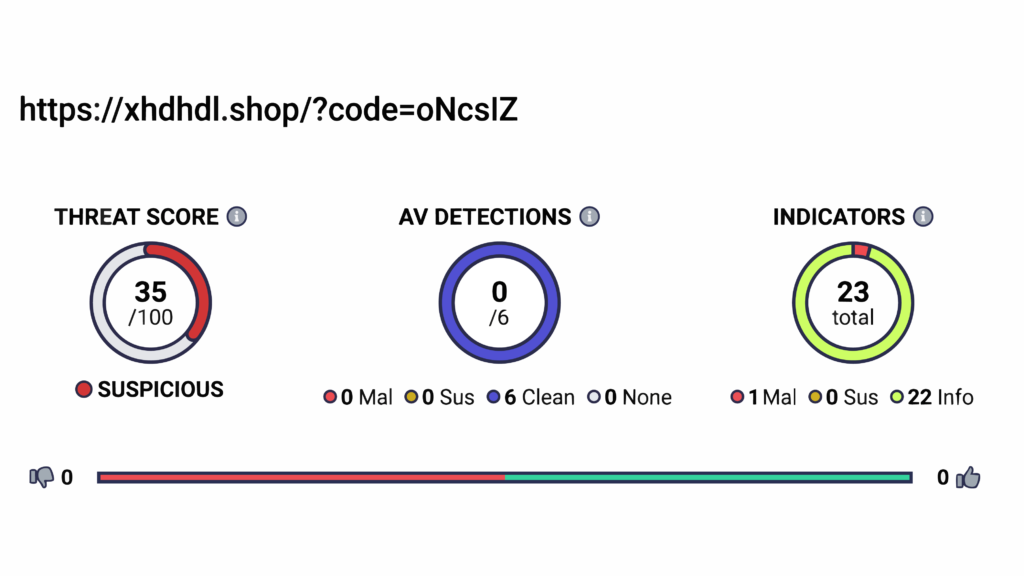
وهنا تجدر الإشارة إلى أن الفحص لم يرصد تنزيل ملفات خبيثة أو محاولة لاختراق جهاز المستخدم، لكن ذلك لا يكفي وحده للحكم على أمان الموقع؛ إذ يقتصر الفحص التقني على مراقبة ما يحدث عند فتح الرابط. لكن مؤشرات الخطر هنا مرتبطة ببنية احتيال تعتمد على الهندسة الاجتماعية، التي تدفع المستخدم لمشاركة بياناته وإيداع أمواله مقابل ربح وهمي.
فحص الملفات البرمجية
وبعد الفحص الآلي، انتقل الفريق إلى فحص ملفات البرمجة التي تحدد شكل الموقع وطريقة عمله، التي تُسمى تقنيًّا بـ "الكود المصدري" (Source Code)، وهو ما كشف غياب أي بنية تجارة إلكترونية حقيقية؛ حيث لا وجود لبوابات دفع نظامية أو قوائم بضائع أو سلال شراء.
واقتصرت الوظائف المرصودة في برمجيات الموقع على جداول لقيد الحسابات والأرصدة الرقمية الصورية، ونوافذ مخصصة لاستقبال طلبات الإيداع وربط محافظ "شام كاش"، ما يعني أن قيمة الرصيد والربح اليومي تصل من النظام الذي تديره الجهة المشغلة، ولا يُحتسب بناءً على عمليات بيع حقيقية.
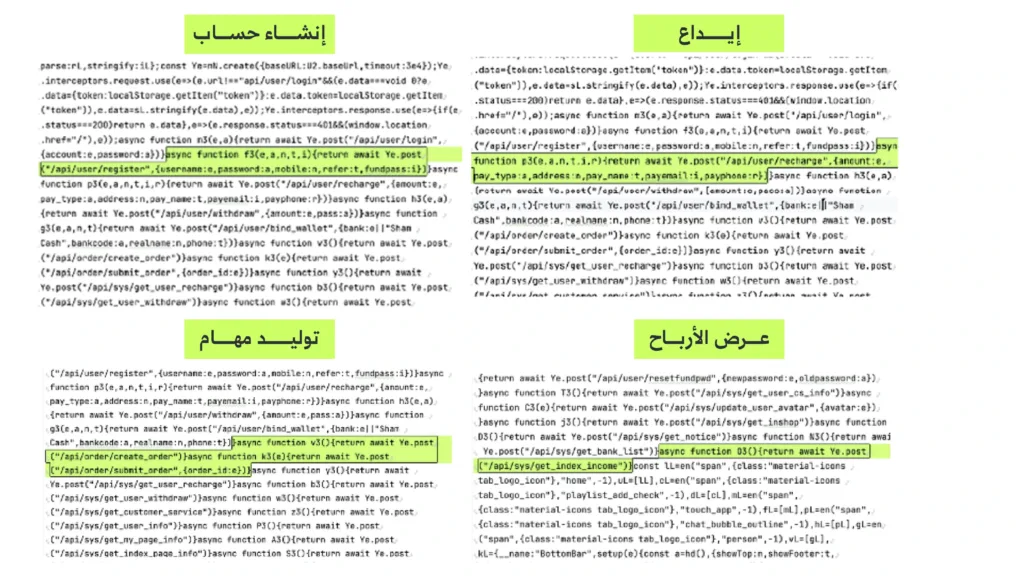
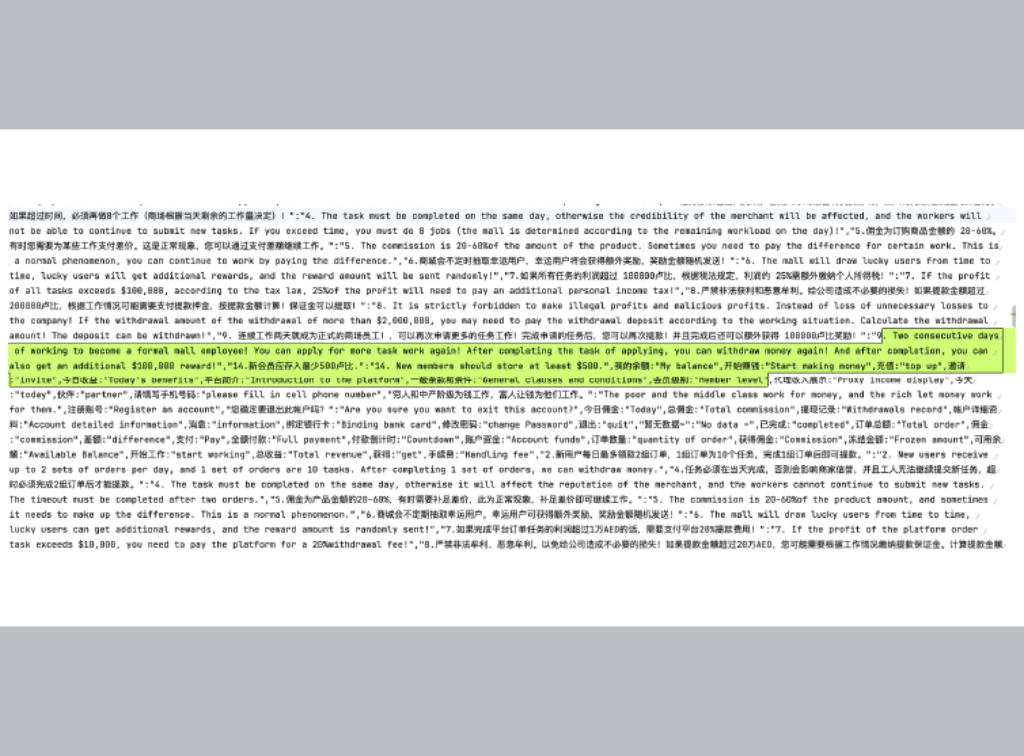
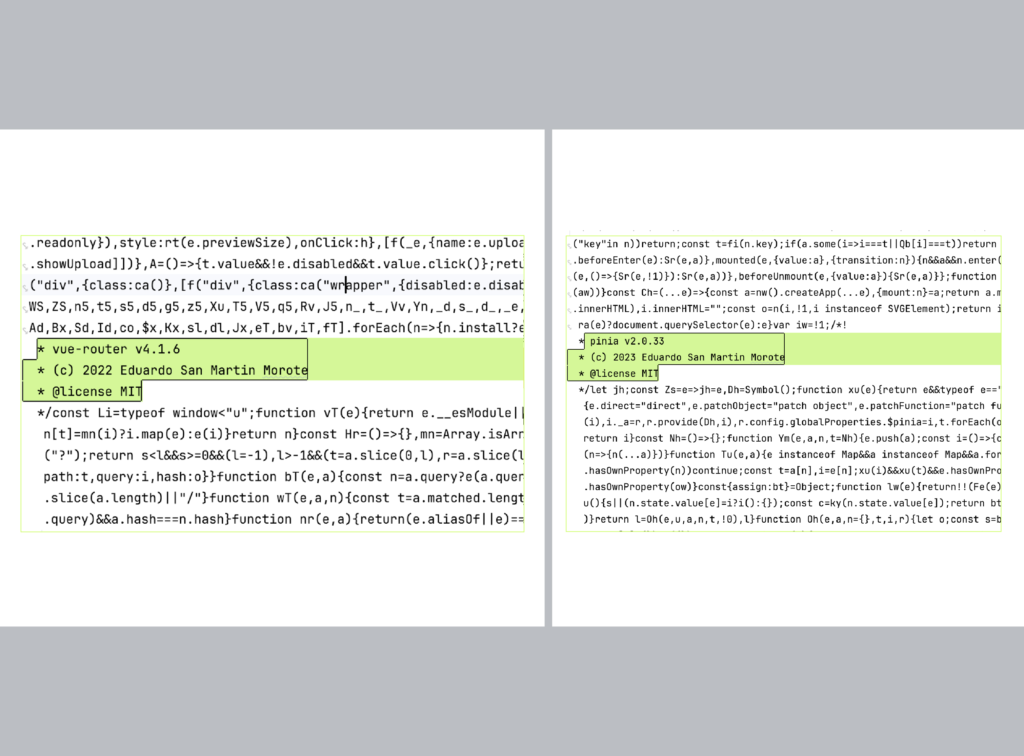
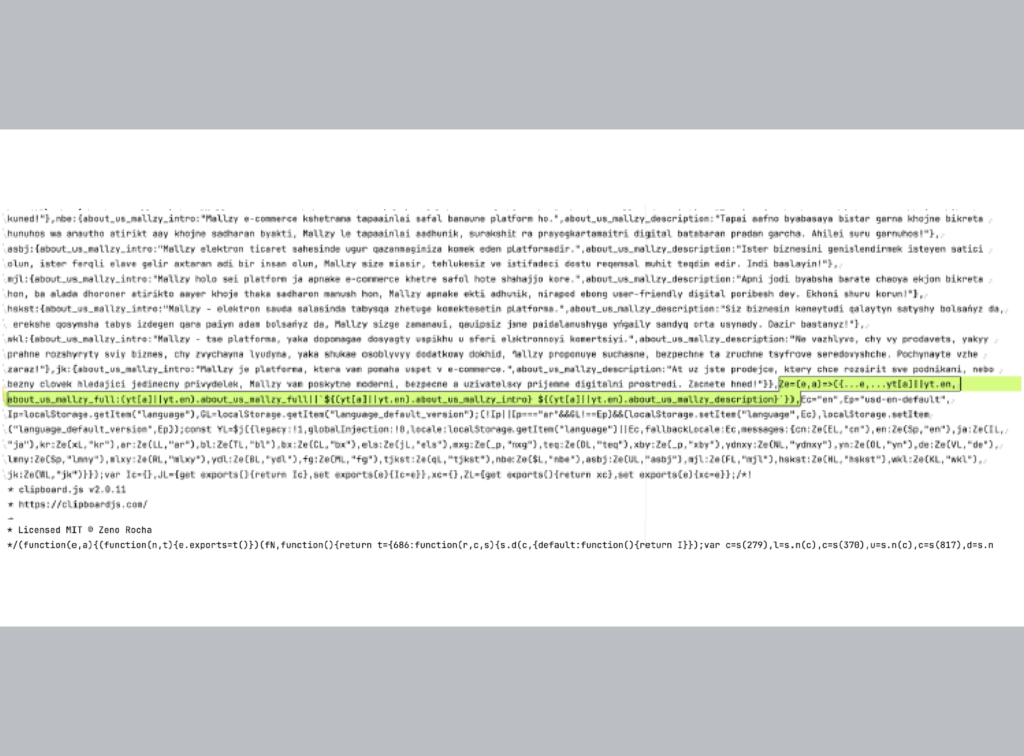
كما كشف التدقيق أن الموقع يستخدم قالبًا صينيًّا جاهزًا ومترجمًا آليًّا إلى 23 لغة، إذ تضمن الملف البرمجي تعليمات مالية باللغة الصينية تذكر عملات الروبية والدرهم والدولار، ما يشير إلى أن القالب أُعد للاستخدام في أسواق مختلفة، ولم يكن مصممًا من البداية لخدمة المستخدمين داخل سوريا، بل عُدل لاحقًا وأضيفت إليه اللغة العربية واسم "شام كاش"، مع بقاء نصوص وتعليمات من نسخه السابقة. كما يعتمد الموقع على مكتبات برمجية غير محدثة تعود لعامي 2022 و2023؛ مثل "vue-router v4.1.6" و"pinia v2.0.33".
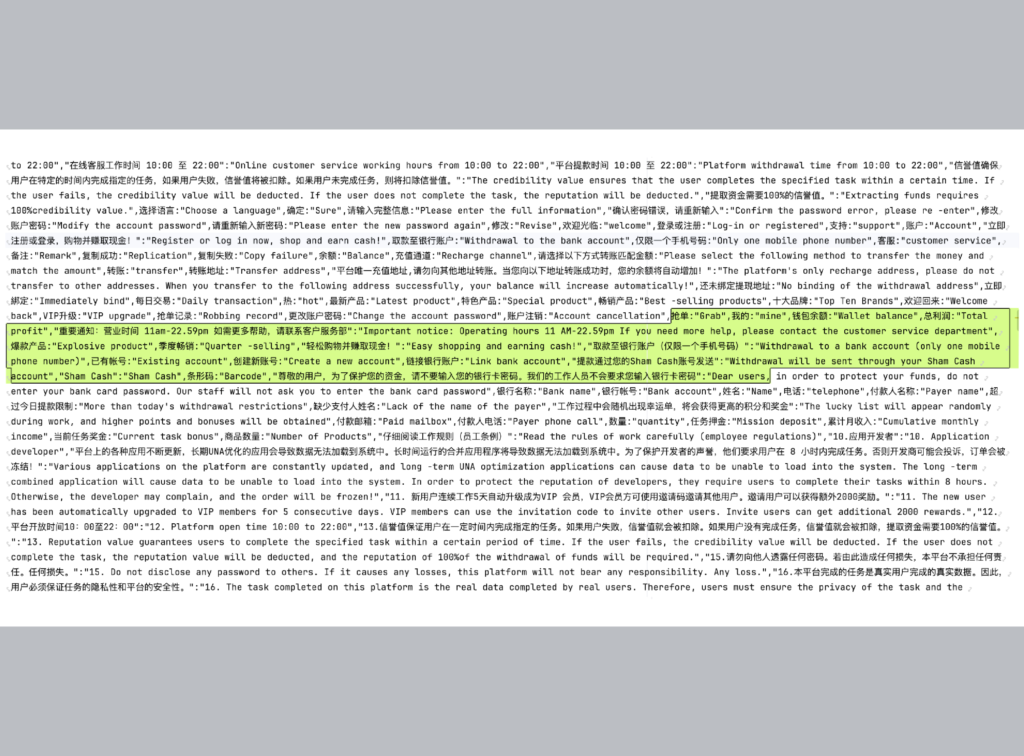
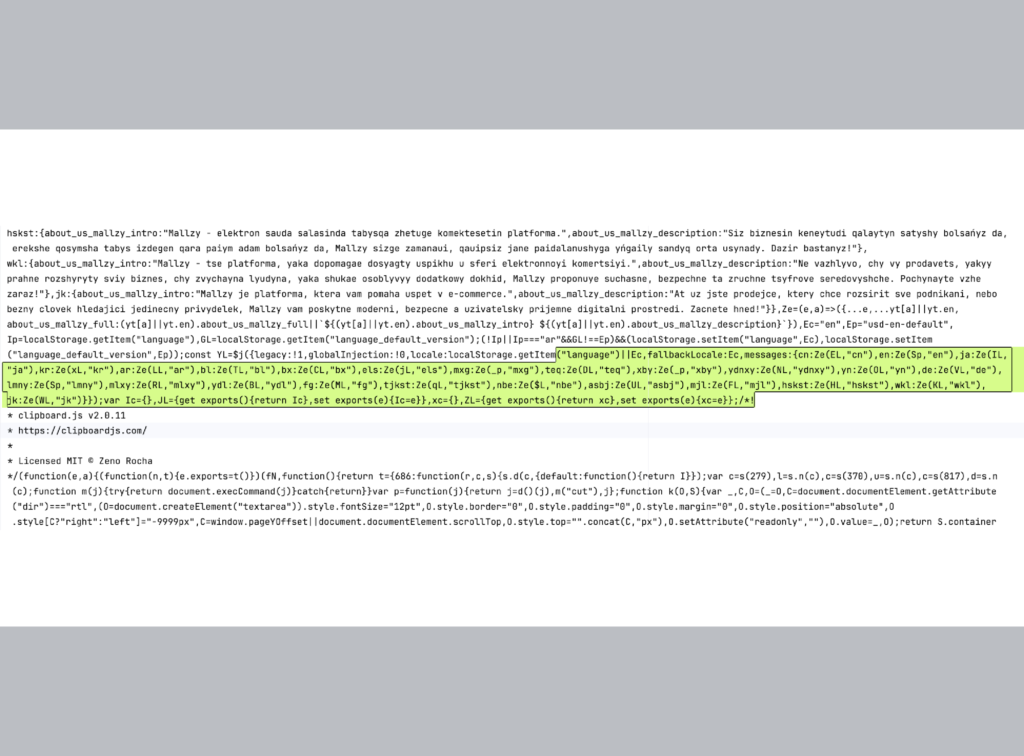
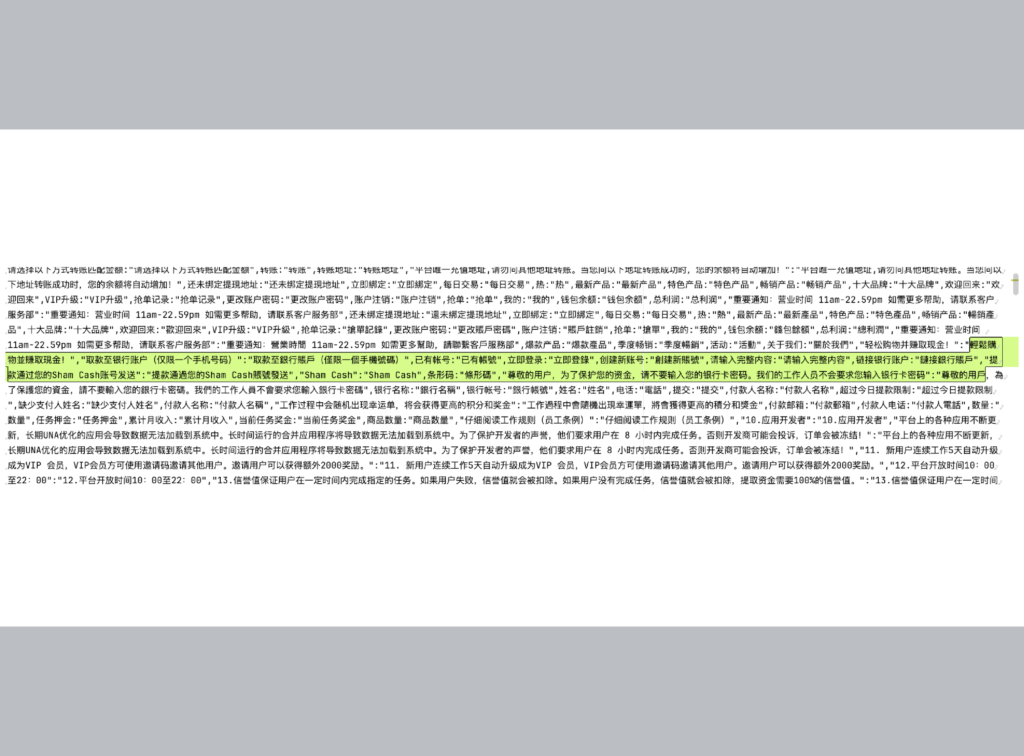
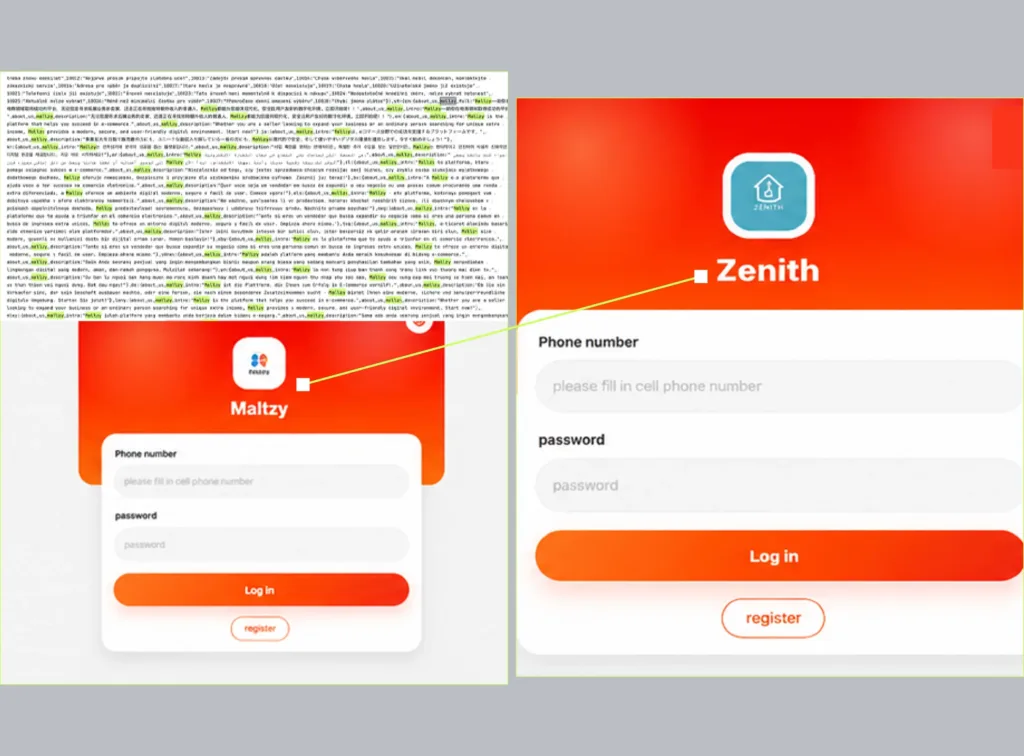
وحسب التحليل التقني، كان الموقع يظهر للمستخدم باسم "مالزي" (Mallzy) في 6 أكتوبر/ تشرين الأول 2026. وبعدها بأربعة أيام تحول إلى الاسم الذي يظهر حاليًا؛ "Zenith". وهو ما يدل على أن المشغل يستطيع تغيير اسم المنصة وواجهتها، دون الحاجة لبناء موقع جديد، الأمر الذي ييسر عملية التخلي عن اسم بات مشبوهًا عند الجمهور، والعودة باسم جديد.
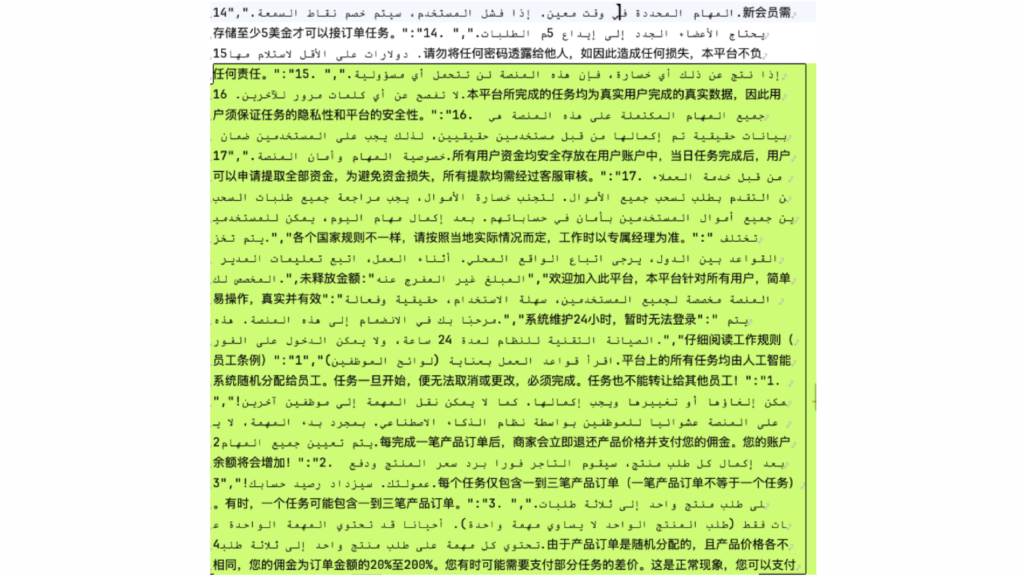
عثر الفريق كذلك على رسائل معدة سلفًا، بعضها يبلغ المستخدم بتعطيل حسابه أو غلقه أو توقف النظام، وأخرى تربط السحب بعدد من الشروط، أو تطلب دفع مبالغ إضافية، وهو ما يكشف قدرة الجهة المشغلة على تعطيل السحب أو إيقاف الحسابات، مع عرض مبررات جاهزة للمستخدم.
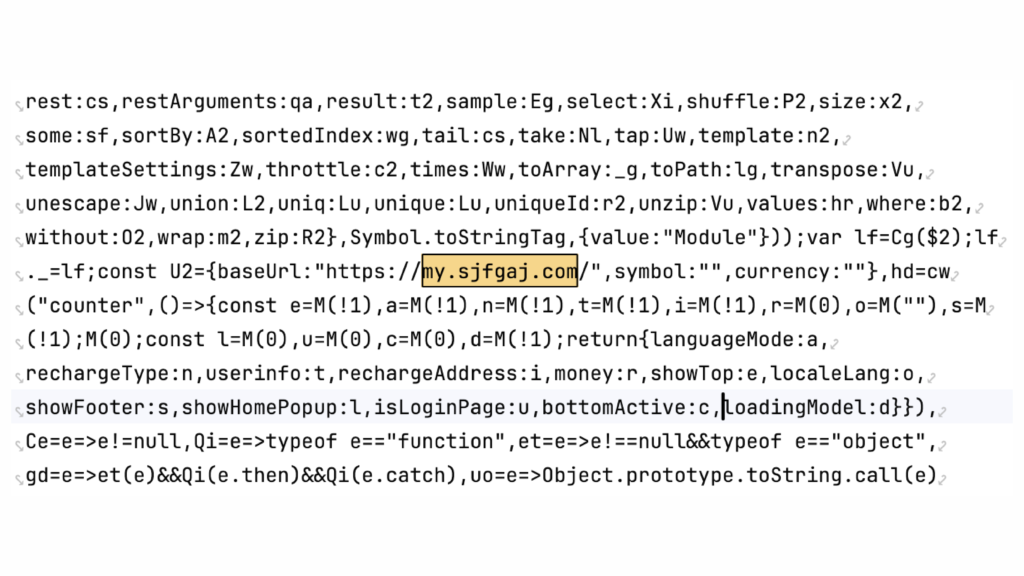
وأظهر التحليل الرقمي أن (xhdhdl.shop) ليس سوى الواجهة التي يراها المستخدم، بينما تدار المنصة فعليًا عبر خادم مركزي خلفي (Backend) يحمل النطاق: (my.sjfgaj.com)، وهو النطاق الذي تُرسل إليه بيانات الحسابات والأرصدة وطلبات الإيداع والسحب. وتتيح هذه الازدواجية للمشغل القدرة على استبدال الواجهة أو نقلها إلى عنوان آخر، مع الإبقاء على الحسابات والبيانات في النظام الخلفي نفسه، دون بناء موقع جديد.
نمط مشابه في إعلانات "ميتا"
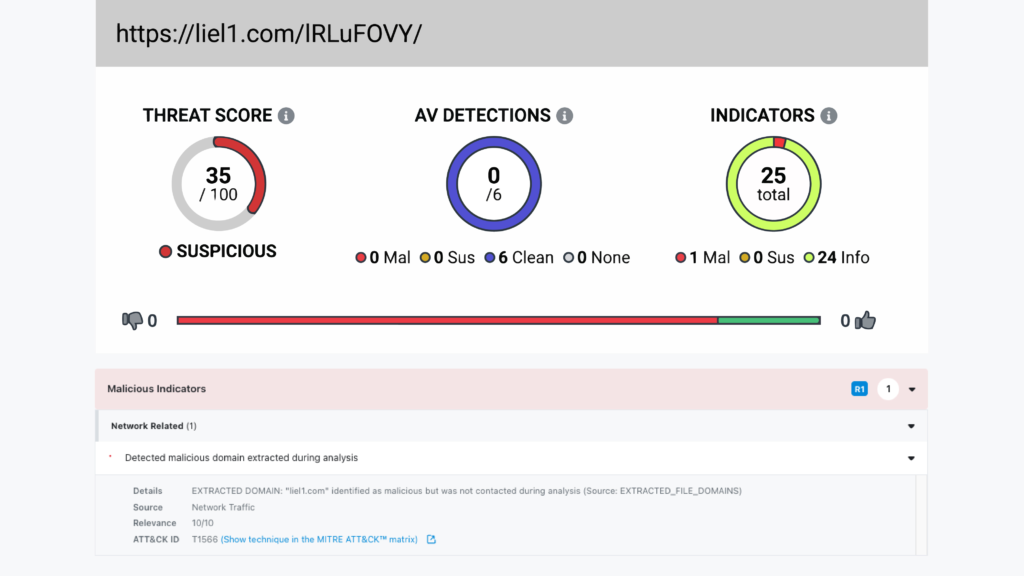
بعد تحليل الإعلانات التي ظهرت في "فيسبوك" و"إنستغرام"، تبين وجود نمط مشابه لما عُثر عليه في إعلانات "تيليغرام". فعند فحص نطاق موقع "liel1.com"، المرتبط بواحد من هذه الإعلانات عبر (Hybrid Analysis)، صنفته الأداة "مشبوهًا" بنسبة 35%، كما صنفه نظام (Google Safe Browsing) كموقع "ضار".
ورغم أن حملتي "تيليغرام" و"ميتا" موجهتان للجمهور ذاته، وتستخدمان الأنماط نفسها، لا تكفي الأدلة المتاحة للجزم بأنهما تابعتان لنفس الجهة المشغلة.
هل ترتبط هذه المنصات بـ "شام كاش"؟
لم يعثر فريق "إيكاد" على ما يثبت وجود أي صلة رسمية تربط محفظة "شام كاش" بهذه الإعلانات أو المنصات المشبوهة. ويقتصر توظيف اسم المحفظة وشعارها على محاولة بناء ثقة زائفة لدى الضحايا واعتمادها كقناة لتنفيذ التحويلات المالية، دون أي تفويض أو تنسيق مسبق من الإدارة الرسمية للتطبيق.
بل إن المحفظة حذرت سابقًا، عبر قناتها الرسمية، من عروض ترويجية تنتحل صفتها لطلب تحويلات تحت ستار الاستثمار أو التسويق الشبكي، مؤكدة حظر مشاركة بيانات الحسابات أو رموز التحقق. وحددت الإدارة سقف عمولة السحب لدى وكلائها المعتمدين بثلاثة في الألف فقط؛ ما ينفي صلته بـ "الضرائب" المزعومة و"ضمانات السحب" المقيدة داخل البرمجيات الخبيثة.
كما أكدت إدارة "شام كاش" لصحيفة "الثورة السورية"، في 18 مايو/ أيار 2026، أن المنصة لا تقدم أي برامج استثمارية، وأن وعود المرتبات مقابل إيداع مالي تمثل احتيالًا خالصًا. وبثت قناة "الإخبارية السورية" تحذيرات مطابقة للنمط الذي رصدته "إيكاد" في هذا التحقيق؛ الذي يبتدئ بإعلان ممول، يليه استدراج بمحادثة خاصة، ثم استيلاء على البيانات والأموال.
الخلاصة
يخلص التحقيق إلى وجود إعلانات ممولة تستهدف السوريين خلال الآونة الأخيرة، تحمل في طياتها نمط احتيال مالي عالي عالي الخطورة، يبدأ بإعلان عن عمل سهل ودخل يومي، ثم ينتقل إلى محادثة تجمع بيانات المستخدم، قبل إدخاله إلى منصة تعرض أرباحًا وأرصدة يتحكم بها مشغلوها. ويُستخدم اسم "شام كاش" وسيلة للدفع وعنصرًا لبناء الثقة، لا دليلًا على شراكة رسمية.